

NordPass Desktop App: Release Notes
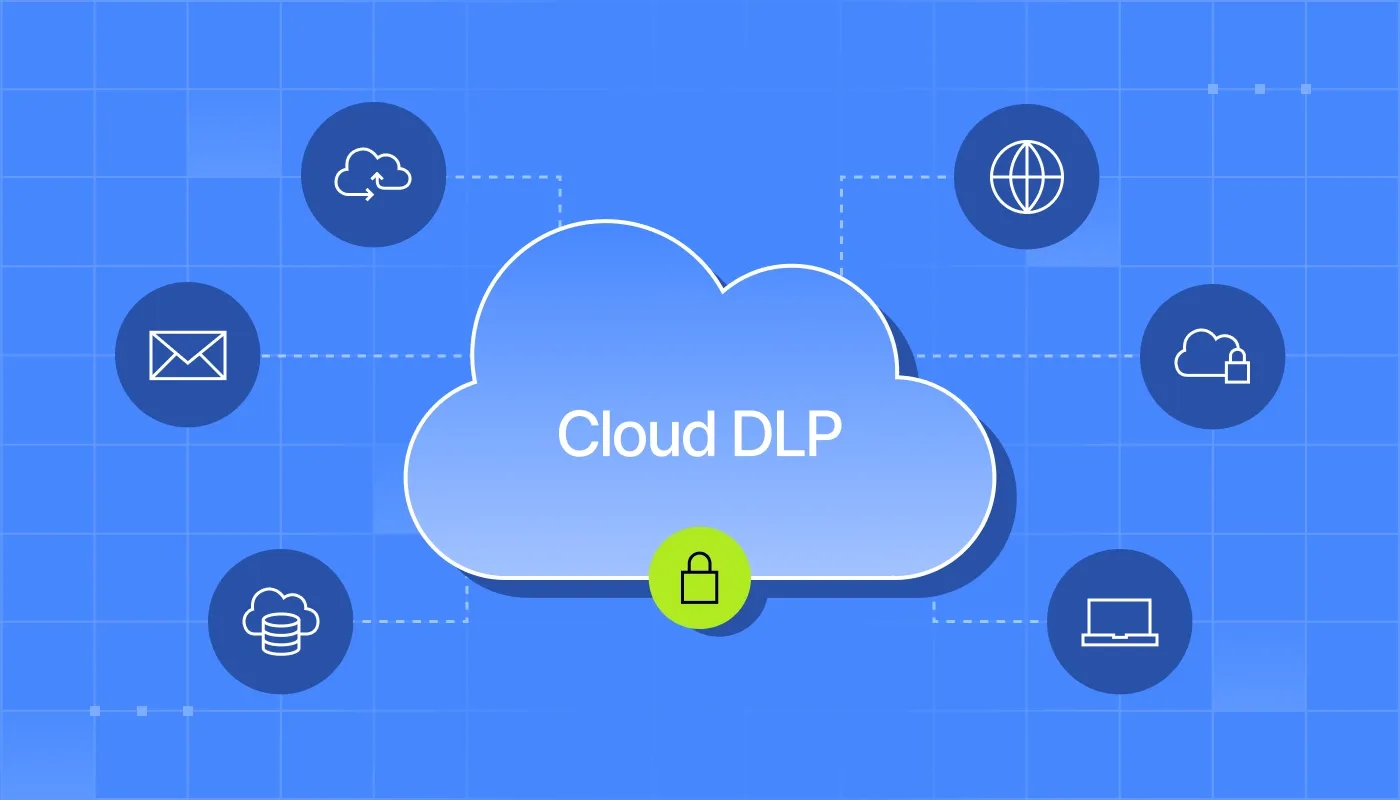
如何防範雲端資料外洩:一份 DLP 實戰指南
在今日雲端優先的世界裡,您公司最寶貴的資料正不斷地流動。保護這些資料需要一套現代化的策略。本文將說明如何利用雲端資料外洩防護 (DLP) 重新掌握控制權。
問題所在:消失的安全邊界
您的資料不再僅存放於地端。它存在於各處的 SaaS 應用程式、雲端儲存空間及員工裝置上。這種分散式的格局,使得從財務報告到客戶名單等敏感檔案,很容易被意外分享或惡意竊取。
解決方案:雲端資料外洩防護 (DLP)
雲端 DLP 是一種持續監控您雲端環境的技術,用以尋找、分類並保護敏感資訊。其運作包含三大核心步驟:
- 探索與分類 (Discover & Classify): 掃描您的雲端平台,以識別個人可識別資訊 (PII)、智 慧財產權 (IP) 和財務記錄等敏感資料。
- 強制執行政策 (Enforce Policies): 應用自動化規則。例如,它可以阻止使用者透過電子 郵件寄送含有信用卡號碼的檔案,或將包含健康資訊的文件加密。
- 監控與警示 (Monitor & Alert): 即時監控風險行為,並在發生潛在的政策違規時向您的團隊發出警示,讓您能在外洩演變成安全漏洞前採取行動。
您的雲端 DLP 實施行動計畫
第一步:盤點您的資料。
在保護資料之前,您需要知道資料的內容和位置。請從對您的雲端資料資產進行全面的盤點與分類開始。
第二步:定義智慧型政策。
建立能在不影響生產力的情況下保護資訊的資料處理規則。從您最關鍵的資料著手,並使政策符合法規遵循要求 (如 GDPR、CCPA 等)。
第三步:整合您的工具。
DLP 解決方案不應孤立運。將其與您的身份管理、端點安全和存取控制解決方案整合,以建立更強大、統一的防禦體系。
第四步:建立分層式安全。
透過從源頭控制誰可以存取您的雲端資源,來強化您的資料保護。使用像 NordLayer 這類解決方案的零信任網絡存取 (ZTNA),來實施嚴格的身份驗證存取,並添加雲端防火牆以阻擋惡意網路流量。
透過將強大的雲端 DLP 與穩固的存取控制框架相結合,您可以建立一個具備韌性的安全態勢,保護您的資料免受內部和外部的威脅。