


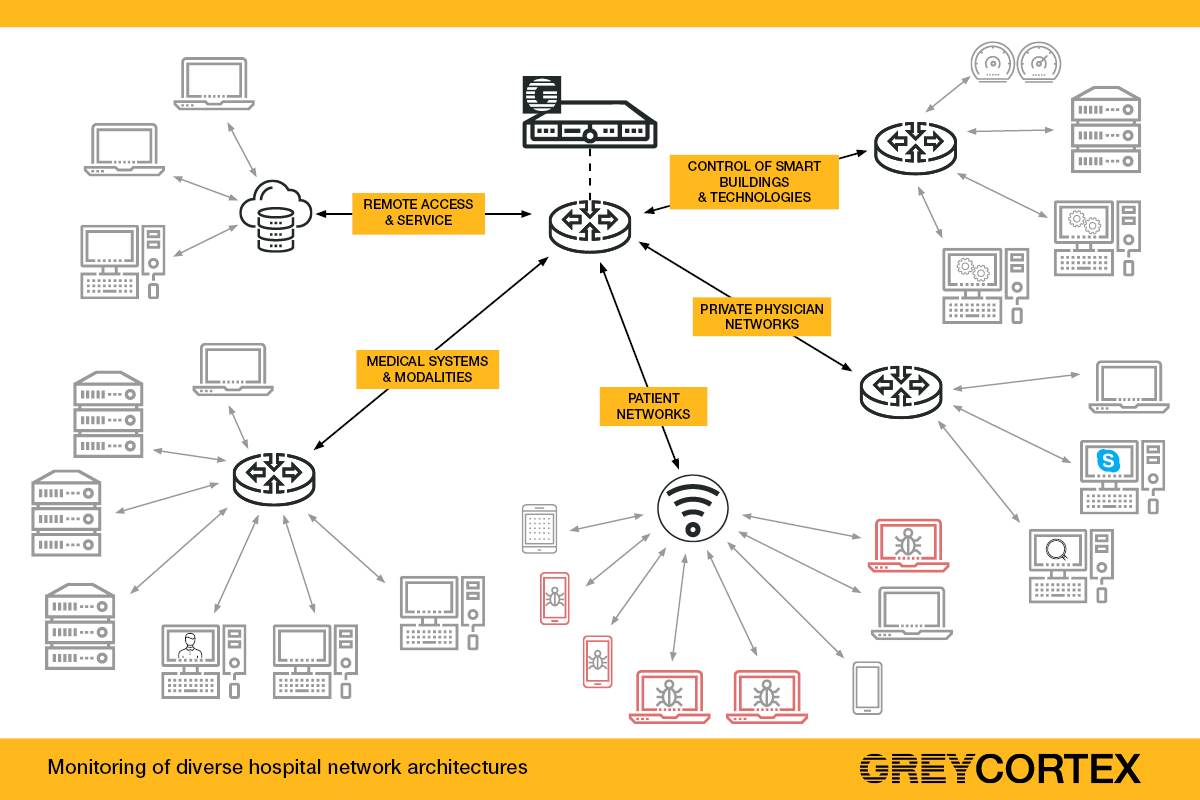
There is a simple reason why hospitals are the frequent targets of cybercriminals. Hospital networks contain patients’ and research data that is highly valued on the black market. And their infrastructure...
自COVID-19危機爆發以來,遠端工作可能是未來新的工作常態,即使員工將來可能會回到疫情大流行前的生活。部分人因為防疫而在家工作,部分辦公室可能因為人數與空間效率考量,朝向比以往更加偏遠地區改租。同時也發現居家異地辦公,可能會節省空間和通勤成本、提高生產率和提高員工滿意度等好處。 雖然是因為大流行而在被迫異地工作,但即使公共防疫限制取消或緩和下來,他們仍然寧願繼續遠端工作。但這種轉變也帶來了與硬體、軟體和網路連接等相關挑戰。除了Zoom、Teams 等這類視訊會議工具可以讓團隊面對面會議,許多協同作業和溝通方案也都會依賴於高性能的網路。 來自遠端工作的內部威脅 異地遠端工作不太可能很快消失,基於場地設備限制,在異地辦公的環境中,並非可以輕易達成資安上的要求。這些軟硬體設施也成為IT管理,資安管理上最難顧全的一環。過往在傳統上,傾向投資網路基礎建設,注重邊境防禦等,實務建置偏向企業網路安全。這時候關注的內部威脅可以比較明白的劃分,威脅可能來自心懷不滿的員工,企圖擾亂運營;取得客戶資料以獲得利益的員工,或者忽視公司政策的粗心同事。當端點及移動用戶不在辦公現場時,這個問題就變得複雜多了,因為我們須要防衛的insider threats 分散在世界各地。 從技術上來說,內部威脅是內部人員利用其被授予的存取權限,或者是利用對組織專業領域的理解來破壞或損害業務。內部人員不僅僅限於員工,他們可以是有權存取內部的系統或資訊的人。這可能包括前僱員、承包商、供應商甚至董事會成員。即使是與異地遠端工作員工同住的家庭成員,也有可能看到或存取他們不應該看到系統。 內部威脅防禦 當涉及內部威脅時,防禦目標必須包含嚇阻、偵測和阻斷。嚇阻始於為所有員工、承包商和其他被授權人員制定明確的政策和安全意識訓練,在內部和外部建立保護性安全措施。與此同時,異地遠距工作的員工更有可能在使用的裝置上,混合使用個人事務和工作專業;從而將組織敏感資訊置於風險之中,面臨潛在的隱私洩漏或員工監管違規行為。因此組織需要密切管理,種存取,優先考慮端點上的活動監視控管與連接裝置控管,而非僅僅考量網路安全。 引用 IBM 最新內部威脅成本報告中,調查的 4,716 起內部威脅案例中,員工疏忽這個因素佔其中 2,962 起。簡之,公司不能依賴員工自行決定他們的網路安全措施。相反的,他們需要為工作的端點做好安全準備。應該使用員工活動監控、內部威脅檢測和其他系統來執行這些安全規則,以保持與現企業環境內相同的安全防護等級。 異地工作適用端點零信任方案 要能夠將安全防護措施適用到各種Work From Home, Remote Workforce, 或是 Distributed Workforce,由於地點不一,使用裝置也沒辦法在中央監控之下,端點安全防護方案要比網路安全方案來的適合。在端點上可以強固的遵循公司的安全規則,在零信任架構之下涵蓋這幾個方面: ...
Edge Computing represents one of the most transformative trends in the modern IT landscape. Yet even among seasoned IT practitioners, confusion remains about why and how applications running at the...
Bratislava — ESET, a global leader in cybersecurity, today announced that it has been recognized for giving back to its community with a 2021 Tech Cares Award from TrustRadius. The...