



Over the last few days, cybersecurity journalists and the ICS security community have been discussing the Oldsmar Florida water system cyber attack, almost ad nauseam. While many people have been...

【2021年2月23日,台北訊】 全球頂尖AI臉部辨識領導廠商訊連科技(5203.TW) 宣布與Network Optix合作,將訊連FaceMe® Security與Network Optix的Nx Witness VMS影像管理系統進行深度整合,可於智慧安控場景中進行即時的人臉偵測,及VIP、員工、黑名單等人物之辨識。該解決方案可廣泛應用於智慧城市、零售、工業設施及飯店等不同使用情境。 Network Optix旗下的Nx Meta為可擴充式的開放平台,可協助系統整合商於各市場景中打造出符合需求的影像監控服務(VSaaS)。其Nx Witness VMS影像管理系統可有效管理場域中之IP攝影機。訊連FaceMe® Security為一款專為智慧安控設計的加值軟體,可運行於工作站、伺服器或VMS (video management systems)等多種環境,可在安控場景中偵測人臉,與資料庫比對進行身分辨識,即使配戴口罩也可精準辨識身分。 整合FaceMe® Security及Nx Meta的全新智慧解決方案具備即時臉部辨識功能,於FaceMe® Security偵測到VIP、員工、黑名單等標註人物時,可透過API將系統事件即時傳送至Nx Witness VMS,方便保全人員快速進行人物之辨認。此外,亦可透過FaceMe® Security之網管介面查詢特定人物之進出紀錄,可應用於差勤、門禁、保全等多樣用途。 「VMS智慧影像管理系統已於全球各場域普及且行之有年,而人臉辨識技術的出現,可提升安控應用的附加價值。」訊連科技執行長黃肇雄表示:「訊連科技FaceMe®與Network Optix的合作,可協助安控建置快速導入人臉辨識技術,進行門禁、出勤、特殊人士辨識等應用,不僅可滿足市場對新一代智慧安控解決方案的需求,也為安控產業帶來更多樣化的應用。」 「Network Optix很開心能藉由整合訊連FaceMe® Security的臉部辨識引擎,打造全新的解決方案。」Network Optix行銷總監 Tony...
Types of WiFi Authentication There are several different methods for authenticating wireless clients. Some have fallen out of favor due to security weaknesses, ultimately being replaced with newer, more secure...

國際資安大廠ESET於2月初揭露一支名為Kobalos的木馬程式,並指出這雖然只是一個小程式,卻專門鎖定著名的攻擊目標,包括高效能運算叢集、亞洲的大型ISP、北美的資安業者,以及某些個人伺服器都是受害者,且它可移植到不同的作業系統,如Linux、BSD Solaris,也可能適用於AIX Windows。研究人員在分析了Kobalos之後,發現也許可藉由特定的TCP來源埠連結SSH伺服器,來判斷系統是否感染了Kobalos,因而開始掃描全球網路以尋找可能的受害者,顯示Kobalos感染了北美地區的端點安全軟體業者、政府機構,以及多個個人伺服器,在歐洲地的受害者則包括大學網路的高效能運算叢集、市場行銷業者與代管業者,亞洲則有大型的ISP業者被植入Kobalos。由於Kobalos屬於通用木馬,含有廣泛的命令,可遠端存取檔案系統,具備產生終端對話的能力,亦允許代理連結到其它感染Kobalos的伺服器,其目前唯一明顯的惡意行為是竊取憑證,研究人員尚不清楚駭客的意圖。駭客透過許多方式來接觸遭到Kobalos感染的系統,最常見的是把Kobalos嵌入OpenSSH伺服器的可執行文件,並利用特定的TCP來源埠連結時即會觸發木馬程式。此外,Kobalos有個獨特的功能,它本身即具備執行C&C伺服器的程式碼,因此,任何遭到Kobalos危害的伺服器,只要收到駭客所傳送的單一命令,即可搖身一變成為C&C伺服器。在多數遭Kobalos感染的系統中,其SSH客戶端會被用來竊取憑證,之後這些憑證就會被用來於其它伺服器上植入Kobalos。Kobalos的另一個特性是所有的程式碼都被存放在一個函數中,於是它能不斷地呼叫自己來執行子任務,且所有的字串都是加密的,因而難以察覺與分析。研究人員指出,從網路的角色來看,業者可能可藉由於SSH伺服器連結埠上尋找非SSH的流量來偵測Kobalos的存在,因為當駭客與Kobalos交流時,不管是在從客戶端或伺服器端,都沒有進行SSH Banner交換。有鑑於Kobalos只存在於單一的函數中,且駭客可利用既有的開放傳輸埠來存取,使得受害者更難以察覺它的存在,ESET則在GitHub上公布了Kobalos樣本與入侵指標(Indicators of Compromise,IoCs),以協助各組織辨識。原文出處:https://www.welivesecurity.com/2021/02/02/kobalos-complex-linux-threat-high-performance-computing-infrastructure/

We, from senhasegura, a provider considered Challenger by Gartner in its Magic Quadrant for PAM 2020 report, are proud to announce that we have also received the Customer’s Choice seal...
Wildomar – Actiphy, Inc., publisher of backup, disaster recovery, and virtualization software solutions, announces the release of the next generation of ActiveVisor, a centralized management solution for ActiveImage Protector backup...
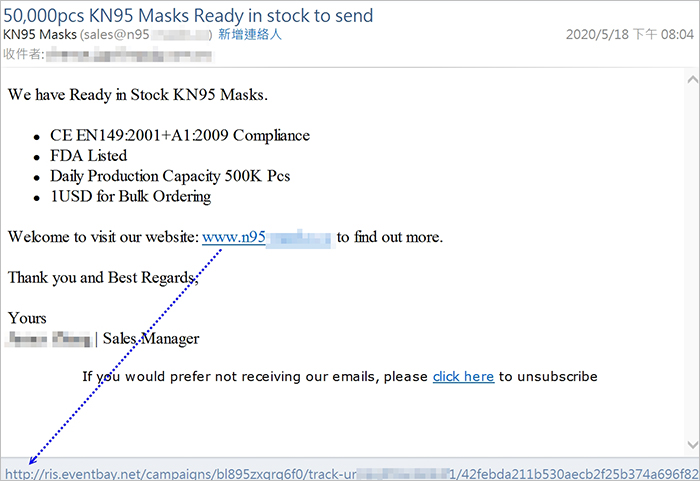
2020 年幾乎全年都受到 COVID-19 疫情影響。疫情的出現改變了全球數位工作模式,為了降低疫情對工作人力的衝擊,遠距工作或在家學習成了重要選項,很可能也將成為今後的常態。遠距工作挑戰了傳統的資安部署觀念,遠端存取不再有「可信任的區塊或空間場域」,因此,所有服務的存取都需要驗證迫使了零信任的架構要提早被實現。遠距工作也推動了雲端應用的加速,雲端服務商算是疫情下少數的受惠者;但雲端服務設定不當造成資料大批洩漏的情況,算是容易被忽視的資安弱點。此外,不論是安全人員或是攻擊者,面對遠距工作直覺可聯想到的資安問題,就是 VPN 連線的安全性保護及 DDoS 攻擊或任何可能阻斷服務取得的手段,這類攻擊在 2020 年算是最容易被觀察到的事件了。2020 年郵件安全有哪些明顯的趨勢呢?詐騙郵件到疫情的影響,在郵件安全方面防疫物資的詐騙經常出現。這些防疫物資的銷售廣告來自不明的公司與新註冊的域名,且出現的頻率與疫情的嚴重程度、防疫物資的匱乏程度有關係。2020 年的第一季與第二季較常看到此類詐騙;第四季後就相對少了許多。為了口罩銷售而指向一些新註冊的域名除了與疫情有關的詐騙郵件外,還有內容以恫嚇收件人電腦遭到入侵與監控的比特幣詐騙郵件。詐騙的內容其實是杜撰的,但這樣的詐騙郵件內容依發送的地區與國別,融合了多國的在地化語言,以提高詐騙成功的機率。攻擊目標為中國,則以簡體字為內容有些詐騙並非以直接騙取金錢為目的,而是騙取企業內部的資訊,再作後續利用。這樣的詐騙在 2020 年居家辦公,不便直接確認的情況下,特別容易奏效。冒充企業高層,向員工索討企業內部資訊,或冒名令其執行不該執行的事務釣魚郵件2020 年最大宗的攻擊,非釣魚郵件莫屬了。通常釣魚的目標,是希望能釣取企業服務的各種憑證,尤其在遠距工作的情況下,若能釣到一組企業電子郵件的帳號密碼,很可能就能遠距取用企業的所有服務!意圖騙取郵件帳號密碼的釣魚郵件在 2020 年第四季,我們也觀察到了聲稱未付稅金導致郵件包裹延遲的釣魚郵件。這種釣魚郵件的目的是藉由假的刷卡付稅,釣取信用卡資訊。在受疫情影響仰賴物流的情況之下,這種釣魚郵件將使受害者更容易上勾!藉由假的刷卡付稅,釣取信用卡的刷卡資訊漏洞利用試圖透過電子郵件嘗試入侵企業單位內部,以利進行後續的竊資、部署勒索軟體等目的。這類攻擊,多半直接寄送可利用 Office 漏洞的惡意文件,並以疫情相關主題誘騙收信人開啟,試圖藉此提高攻擊成功機率。經統計,此類型攻擊常用的漏洞編號為:CVE-2012-0158、CVE-2017-11882、CVE-2017-0199、CVE-2017-8570 以及 CVE-2018-0802。冒名 CDC 的通知,事實上為一可利用 CVE-2017-11882 漏洞的惡意文件針對性攻擊在 2020 年我們也觀察到了多起與疫情有關的針對性攻擊,與國家資助有關的 APT 族群嘗試以電子郵件攻擊則在五月份最為頻繁,其中有許多與疫情資訊、設備發放、公告通知或口罩相關資訊有關。假防疫設備支援名義,試圖攻擊相關業者搭配當時發生的時事,對特定單位發動的針對性攻擊此外,BEC 攻擊事件以一月份為基準做為比對的話,在...
The current enterprise network security practices focus on verifying the identity of the user and the device in a perimeter-less environment, where cloud-hosted technologies prevail in the enterprise and where...
Whether we like it or not, it is now an established fact that mobile phones play a major role in our day-to-day life, and never has this been truer than...